Authentifizierung: 2FA

Screenshots
Details
- Bewertung
- 4,2
- Version
- 1.0.68
- Entwickler
- Isaaclight AI
Wer seine Konten mit einem zusätzlichen Einmalcode absichern möchte, landet schnell bei einer Authenticator-App. Authentifizierung: 2FA von Isaaclight AI verfolgt genau diesen Zweck: Die App erzeugt OTP-Codes für die Anmeldung mit Zwei-Faktor-Authentifizierung und gehört damit in die Kategorie der Werkzeuge, nicht in die der klassischen Passwortmanager. Ich finde den Ansatz grundsätzlich sinnvoll, weil ein separates Code-Werkzeug im Alltag weniger Ablenkung erzeugt als eine umfassende Sicherheits-App mit vielen Zusatzfunktionen.
Nach meinem Eindruck richtet sich die Anwendung vor allem an Menschen, die mehrere Konten schützen wollen, ohne sich in ein großes Sicherheitssystem einzuarbeiten. Sie ist kostenlos erhältlich, läuft ab Android 8.0 und hat sich mit über einer Million Installationen bereits eine breite Nutzerbasis aufgebaut. Im Google Play Store liegt der Durchschnitt bei 4,2 aus rund 21.000 Bewertungen. Diese Zahlen machen die App interessant, ersetzen aber nicht den eigenen Blick auf den Einrichtungsablauf: Bei Zwei-Faktor-Apps entscheidet oft nicht die Oberfläche, sondern der sorgfältige Umgang mit dem geheimen Einrichtungsschlüssel darüber, ob später alles problemlos funktioniert.
Wo die Einrichtung in der Praxis ins Stocken gerät
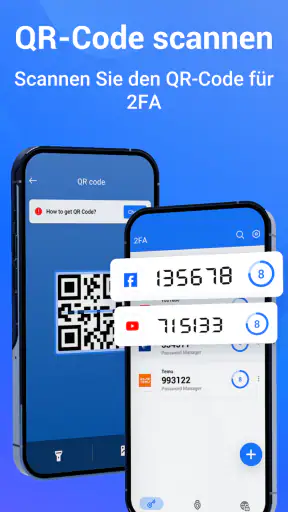
Die typische Hürde beginnt nicht unbedingt in der App selbst, sondern auf der Website oder im Konto, das geschützt werden soll. Dort muss zunächst die Zwei-Faktor-Anmeldung aktiviert werden. Der Dienst zeigt anschließend meist einen QR-Code oder einen manuellen Schlüssel an. Genau an dieser Stelle sollte man nicht vorschnell den Bildschirm schließen oder den Schlüssel wegklicken. Der Code ist der Ausgangspunkt für die Verbindung zwischen Konto und Authenticator.
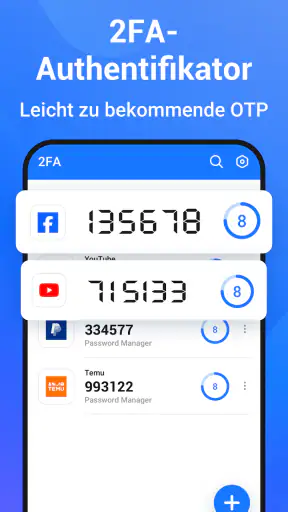
In Authentifizierung: 2FA wird der Code anschließend über den vorgesehenen Einrichtungsweg übernommen. Danach erscheint ein zeitlich begrenztes OTP, das man beim jeweiligen Dienst zur Bestätigung eingibt. Wenn die Anmeldung danach funktioniert, ist die Verbindung hergestellt. Wichtig ist, nicht nur auf den ersten erfolgreichen Code zu vertrauen, sondern den Wiederherstellungsweg des Kontos ebenfalls zu beachten. Viele Dienste stellen bei der Aktivierung zusätzliche Notfallcodes bereit. Diese gehören nicht in denselben Screenshot-Ordner wie ein beliebiges Bild, sondern sollten bewusst und sicher aufbewahrt werden.
Ein häufiger Stolperstein ist die Verwechslung von Passwort und Einmalcode. Das Passwort bleibt unverändert; der Code aus der App kommt als zweite Abfrage hinzu. Wer beim Login den OTP-Code an der falschen Stelle eingibt oder den gerade abgelaufenen Code verwendet, hält die App schnell für fehlerhaft. In Wirklichkeit arbeitet ein solcher Code nur in einem kurzen Zeitfenster. Ich empfehle deshalb, den aktuellen Code erst kurz vor dem Absenden einzutragen und nicht schon lange vorher in ein Formular zu kopieren.
Auch ein falsch eingescannter QR-Code kann die Ursache sein. Wenn die Website mehrere Sicherheitsoptionen nebeneinander anzeigt, sollte wirklich der QR-Code für eine Authenticator-App gewählt werden. Ein Code für SMS, einen Sicherheitsschlüssel oder eine andere Methode führt nicht zum gleichen Ergebnis. Der manuelle Schlüssel ist dabei eine nützliche Ausweichmöglichkeit, wenn die Kameraübernahme nicht klappt oder die Einrichtung auf demselben Gerät stattfindet.
Die ersten Minuten entscheiden über die spätere Zuverlässigkeit
Ich würde die Einrichtung nicht zwischen zwei Terminen erledigen. Besser ist ein ruhiger Moment, in dem das Konto noch geöffnet ist und man die Bestätigung direkt testen kann. Nach dem Hinzufügen sollte man den angezeigten Einmalcode beim Dienst eingeben und erst dann die Sitzung beenden. So lässt sich sofort erkennen, ob Konto, Schlüssel und Zeitbasis zusammenpassen.
Ein besonders praktischer Ablauf ist die Einrichtung am Computer und die Codeanzeige auf dem Smartphone. Dadurch muss man keinen QR-Code vom eigenen Bildschirm fotografieren und kann die Bestätigung direkt im Browser durchführen. Wer dagegen nur ein Smartphone zur Verfügung hat, braucht gegebenenfalls die manuelle Eingabe des Schlüssels oder ein zweites Gerät für die Anzeige des QR-Codes. Das ist keine Schwäche der App allein, sondern eine typische Einschränkung des Geräteszenarios.
Vor dem Löschen einer alten Authenticator-App oder dem Zurücksetzen eines Smartphones sollte der Zugang zu jedem geschützten Konto geprüft werden. Der geheime Schlüssel gehört zum Konto, nicht zum sichtbaren App-Symbol. Wenn die alte Installation der einzige Ort war, an dem ein funktionierender Zugangscode erzeugt wurde, kann ein Gerätewechsel unangenehm werden. Deshalb ist die wichtigste Vorbereitung nicht das Installieren, sondern das Sichern der Wiederherstellungsoptionen des jeweiligen Dienstes.
Was bei falschen Codes zuerst geprüft werden sollte
Wenn ein Code abgelehnt wird, prüfe ich zuerst die Uhrzeit des Smartphones. OTP-Verfahren sind zeitabhängig. Eine deutlich falsch eingestellte Systemzeit kann dazu führen, dass die App einen formal richtigen, aber für den Server nicht passenden Code erzeugt. Die automatische Zeit- und Zeitzoneneinstellung des Geräts ist deshalb ein sinnvoller erster Check. Man sollte nicht sofort das Konto entfernen und neu einrichten, denn dadurch kann die Fehlersuche schwieriger werden.
Als Nächstes lohnt sich ein Blick auf das richtige Konto. Wenn mehrere Einträge ähnlich heißen, kann leicht der Code des falschen Dienstes verwendet werden. Ein klarer Kontoname hilft hier mehr als eine lange Liste ungeordneter Einträge. Ich würde beim Einrichten die Bezeichnung so wählen, dass Website und Benutzerkonto eindeutig erkennbar bleiben. Das ist ein kleiner Schritt, spart später aber Zeit, besonders wenn man sich nach längerer Pause wieder anmeldet.
Der Code sollte außerdem vollständig eingegeben werden, ohne Leerzeichen oder zusätzliche Zeichen. Bei einer Ablehnung ist ein zweiter Versuch mit dem neu angezeigten Code sinnvoller als wiederholtes Absenden desselben abgelaufenen Werts. Mehrere schnelle Fehlversuche können beim jeweiligen Onlinedienst zusätzliche Sicherheitsprüfungen auslösen. Dann sieht es so aus, als ob die Authenticator-App blockiert wäre, obwohl die Sperre auf der Konto- oder Website-Seite liegt.
Ein Alltagsszenario: neues Smartphone, alter Zugang
Ein realistischer Fall ist der Wechsel auf ein neues Smartphone. Auf dem alten Gerät funktionieren die Codes noch, während das neue Gerät zunächst leer ist. Ich würde in dieser Situation zuerst die Kontenliste erstellen und bei jedem Dienst prüfen, ob es eine Möglichkeit zum Übertragen, erneuten Einrichten oder zur Nutzung von Notfallcodes gibt. Erst wenn der neue Zugang erfolgreich getestet wurde, sollte das alte Gerät gelöscht oder zurückgesetzt werden.
Wenn nur ein einzelnes Konto betroffen ist, muss man nicht zwangsläufig die gesamte App neu aufsetzen. Häufig ist es vernünftiger, genau dieses Konto beim Anbieter neu zu registrieren und den neuen QR-Code beziehungsweise Schlüssel in der App hinzuzufügen. Dabei sollte der alte Eintrag erst entfernt werden, wenn der neue Code akzeptiert wurde. Diese Reihenfolge verhindert, dass man aus einem lösbaren Einrichtungsproblem einen vollständigen Kontozugangsverlust macht.
Wer ein Smartphone verliert, braucht dagegen vor allem den Wiederherstellungsweg des jeweiligen Dienstes. Die Authenticator-App kann den Besitz des Geräts nicht ersetzen und ist kein allgemeiner Kontowiederherstellungsdienst. Notfallcodes, eine alternative Anmeldemethode oder der Support des Kontobetreibers sind in diesem Fall entscheidend. Das ist eine wichtige Grenze, die man vor der ersten Aktivierung verstehen sollte.
Ein Arbeitsablauf, der unnötige Probleme vermeidet
Für wenige Konten ist die Nutzung angenehm überschaubar. Ich öffne die App, suche den passenden Eintrag und übernehme den aktuellen Code in die Anmeldung. Bei mehreren Konten wird die Ordnung wichtiger als jede einzelne Funktion. Aussagekräftige Namen, eine feste Reihenfolge beim Einrichten und ein kurzer Test nach jedem Konto helfen, Fehler später schnell einzugrenzen.
Ein guter Arbeitsablauf besteht aus drei getrennten Schritten: Konto beim Anbieter öffnen, Eintrag in der App anlegen und Anmeldung sofort testen. Wer alle QR-Codes erst sammelt und erst später bestätigt, erhöht das Risiko, einen Schlüssel dem falschen Konto zuzuordnen. Besonders bei privaten und beruflichen Konten sollte man die Einträge nicht nur nach dem Dienstnamen benennen, sondern auch den Benutzer unterscheiden, wenn derselbe Dienst mehrfach verwendet wird.
Die Anwendung ist kostenlos nutzbar, bietet im Google Play Store jedoch auch In-App-Käufe zwischen 3,59 Euro und 54,99 Euro an. Für meine Einschätzung bedeutet das: Vor einem Kauf sollte man genau prüfen, welche zusätzliche Funktion man tatsächlich benötigt und ob der eigene Anwendungsfall bereits mit dem kostenlosen Umfang erledigt ist. Für eine reine Codeabfrage würde ich keine Zahlung einplanen, ohne den konkreten Mehrwert im eigenen Ablauf zu erkennen.
Die aktuelle Version ist 1.0.68. Bei einer Sicherheits-App ist es vernünftig, Aktualisierungen nicht unnötig lange aufzuschieben, gleichzeitig aber nach einem Update kurz zu kontrollieren, ob die eigenen Kontoeinträge weiterhin sichtbar und nutzbar sind. Das ist kein Grund zur Sorge, sondern eine gute Routine für jedes Werkzeug, das beim Login eine zentrale Rolle spielt. Vor größeren Geräteänderungen sollte man ohnehin die Wiederherstellungsdaten der Konten griffbereit haben.
Der wichtigste Trade-off: Einfachheit gegen Wiederherstellungskomfort
Die Stärke einer schlanken Authenticator-App ist die Konzentration auf den Einmalcode. Genau diese Einfachheit bedeutet aber auch, dass der Nutzer selbst mehr Verantwortung trägt. Ein Passwortmanager mit integriertem Authenticator kann bequemer sein, wenn man Zugangsdaten und Codes an einem Ort verwalten möchte. Dafür entsteht dort ein größerer gemeinsamer Schutzbedarf: Wer diesen Tresor verliert oder nicht mehr öffnen kann, verliert möglicherweise den Zugriff auf mehrere Bestandteile des Anmeldeprozesses.
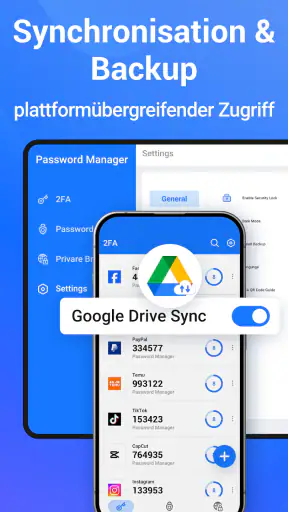
Eine separate App wie diese kann für Menschen besser passen, die Passwörter bewusst getrennt von OTP-Codes halten möchten. Sie ist auch eine nachvollziehbare Wahl, wenn man nur einige Konten zusätzlich absichern will und keine umfassende Verwaltungsoberfläche braucht. Wer dagegen viele Geräte verwendet, eine automatische Synchronisierung erwartet oder seine Codes regelmäßig zwischen Plattformen verschieben muss, sollte vor der Entscheidung genau prüfen, ob der gewünschte Gerätewechsel mit dem eigenen Sicherheitskonzept zusammenpasst.
Für Einsteiger ist die Trennung ebenfalls zweischneidig. Weniger Funktionen machen den Bildschirm leichter verständlich, aber sie nehmen nicht die Notwendigkeit ab, Notfallcodes und Einrichtungsschlüssel sicher zu behandeln. Ich würde die App daher nicht als vollständige Sicherheitsstrategie betrachten. Sie ist ein Baustein für die Anmeldung, während starke, einzigartige Passwörter, aktuelle Geräte und ein gut geplanter Wiederherstellungsweg weiterhin dazugehören.
Wenn nicht die App, sondern der Dienst die Ursache ist
Manchmal wird ein OTP-Code korrekt erzeugt und trotzdem abgelehnt. Dann kann die Ursache beim Onlinedienst, beim Login-Formular oder bei einer vorübergehenden Sicherheitsprüfung liegen. Ein sinnvoller Test ist, sich nicht mehrfach hektisch anzumelden, sondern die Kontoseite neu zu öffnen und den nächsten Code abzuwarten. Wenn auch dieser abgelehnt wird, sollte man die Hilfeseite des jeweiligen Dienstes und dessen Wiederherstellungsoptionen nutzen.
Auch eine blockierte oder abgelaufene Sitzung im Browser kann den Eindruck erwecken, der Code sei falsch. Ein privates Browserfenster oder eine erneute Anmeldung kann helfen, ohne dass man den Authenticator-Eintrag löscht. Das Entfernen des Eintrags ist nämlich kein allgemeiner Reparaturschritt: Wenn der ursprüngliche geheime Schlüssel nicht mehr verfügbar ist, kann der Code danach nicht einfach wiederhergestellt werden.
Bei Problemen nach einer Neuinstallation ist besondere Vorsicht angebracht. Eine erneute Installation stellt nicht automatisch jeden zuvor eingerichteten Kontoeintrag wieder her. Deshalb sollte man vor dem Löschen prüfen, ob der Dienst eine erneute Registrierung erlaubt und ob Notfallcodes vorhanden sind. Diese Vorsicht ist bei einer Sicherheits-App wichtiger als ein schneller Neustart, weil ein scheinbar kleiner Reset direkt den Zugang zu einem Konto betreffen kann.
Auch die Netzverbindung ist nicht immer der entscheidende Faktor. Ein OTP-Code wird zwar beim Dienst bestätigt, die Anzeige des bereits eingerichteten Codes in der App kann jedoch von anderen Bedingungen abhängen. Wenn das Smartphone offline ist und der Code weiterhin abgelehnt wird, sind Uhrzeit, richtiger Kontoeintrag und die ursprüngliche Einrichtung die naheliegenderen Prüfstellen. Ich würde deshalb nicht zuerst die App mit Berechtigungen oder Neuinstallationen verändern, sondern die Grundlagen Schritt für Schritt kontrollieren.
Für wen die App gut passt und wer besser vergleicht
Ich sehe Authentifizierung: 2FA als passende Lösung für Android-Nutzer, die ihre Konten mit OTP schützen möchten und eine fokussierte Werkzeug-App bevorzugen. Der Altersfreigabe USK ab 0 Jahren entspricht der unproblematischen, sachlichen Aufgabe der Anwendung. Der Entwickler Isaaclight AI positioniert sie klar im Bereich der Authentifizierung, nicht als soziales Netzwerk, Passworttresor oder umfassende Geräteverwaltung.
Gut passt sie zu einem Alltag, in dem man gelegentlich einen Code für E-Mail, Cloud-Dienste, soziale Konten oder berufliche Zugänge benötigt. Besonders hilfreich ist sie, wenn man die Einrichtung bewusst pro Konto durchführt und die Wiederherstellung nicht dem Zufall überlässt. Wer nur ein oder zwei Konten absichern möchte, dürfte den konzentrierten Ansatz schnell verstehen.
Weniger geeignet ist sie für Nutzer, die eine automatische Kontosynchronisierung über mehrere Geräte als unverzichtbar ansehen, oder für Menschen, die ihre OTP-Codes direkt im Passworttresor verwalten möchten. Auch wer nach einem verlorenen Smartphone ohne vorbereitete Notfallmethode sofort wieder in jedes Konto gelangen will, sollte sich nicht allein auf eine Authenticator-App verlassen. In diesen Fällen kann ein anderer Authenticator oder ein Passwortmanager mit passendem Wiederherstellungskonzept besser zum eigenen Alltag passen.
Mein praktisches Urteil
Mein Eindruck fällt insgesamt positiv, aber bewusst nüchtern aus. Authentifizierung: 2FA erfüllt eine klar umrissene Aufgabe: Sie unterstützt die Anmeldung mit zeitlich begrenzten OTP-Codes und kann damit eine wichtige zusätzliche Schutzschicht für Konten bilden. Die kostenlose Verfügbarkeit und die Unterstützung ab Android 8.0 senken die Einstiegshürde. Gleichzeitig liegt die eigentliche Sicherheit nicht nur in der App, sondern im sorgfältigen Einrichten, im Prüfen der Gerätezeit und in einem vorbereiteten Wiederherstellungsplan.
Der entscheidende Tipp lautet: Erst den neuen Zugang testen, dann den alten löschen. Dieser einfache Ablauf schützt vor einem der unangenehmsten Fehler beim Gerätewechsel. Ebenso wichtig ist, bei einem falschen Code nicht sofort den Eintrag zu entfernen. Zuerst sollten Kontoname, Uhrzeit, Eingabe und die Seite des jeweiligen Dienstes geprüft werden. Damit lassen sich viele scheinbare App-Probleme ohne riskanten Neustart einordnen.
Ich würde die Anwendung Freunden empfehlen, die eine überschaubare, auf OTP konzentrierte Lösung suchen und bereit sind, ihre Notfallcodes selbst ordentlich zu verwalten. Für Nutzer mit vielen Geräten oder hohen Ansprüchen an Synchronisierung und zentrale Verwaltung ist ein Vergleich mit anderen Authenticator-Apps sinnvoll. Als unkompliziertes Werkzeug für zusätzliche Kontosicherheit ist sie jedoch eine brauchbare Wahl, solange man ihre wichtigste Grenze akzeptiert: Sie erzeugt den Zugangscode, aber sie ersetzt keinen durchdachten Wiederherstellungsplan.


